
Mit Wireshark können Sie den Datenverkehr in Ihrem Netzwerk mit verschiedenen Tools analysieren. Wenn Sie sehen möchten, was in Ihrem Netzwerk vor sich geht oder Probleme mit dem Netzwerkverkehr oder dem Laden von Seiten haben, können Sie Wireshark verwenden. Sie können den Datenverkehr erfassen, um das Problem zu verstehen, oder ihn zur weiteren Unterstützung an den Support senden. Lesen Sie diesen Artikel weiter und erfahren Sie, wie Sie HTTP-Datenverkehr in Wireshark erfassen.
Wireshark installieren
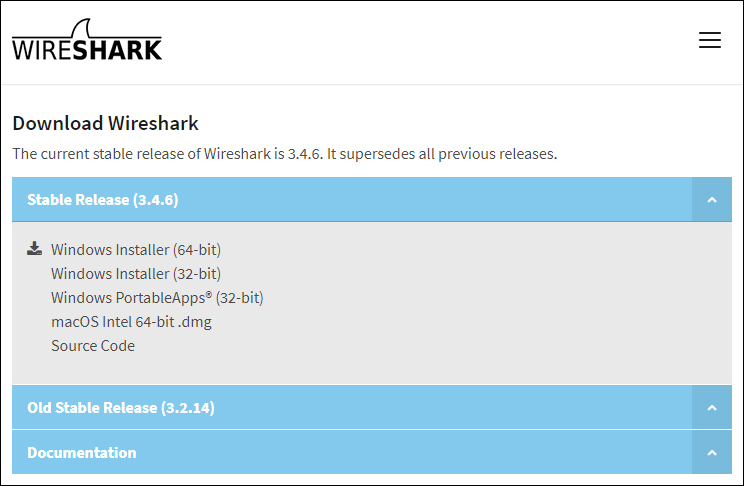
Die Installation von Wireshark ist ein einfacher Vorgang. Es ist ein kostenloses Tool für verschiedene Plattformen, und so können Sie es herunterladen und installieren:
Windows- und Mac-Benutzer
- Öffnen Sie Ihren Browser.
- Besuch https://www.wireshark.org/download.html .
- Wählen Sie die Version für Ihr Gerät aus.
- Wireshark wird auf Ihr Gerät heruntergeladen.
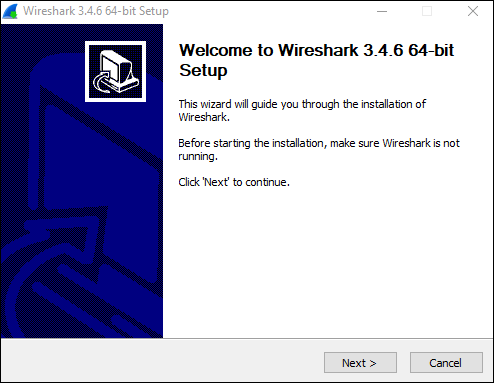
- Installieren Sie es, indem Sie den Anweisungen im Paket folgen.
Linux-Benutzer
Wenn Sie ein Linux-Benutzer sind, finden Sie Wireshark im Ubuntu Software Center. Laden Sie es von dort herunter und installieren Sie es gemäß den Anweisungen im Paket.

Erfassen von HTTP-Datenverkehr in Wireshark
Nachdem Sie Wireshark auf Ihrem Computer installiert haben, können wir mit der Erfassung des HTTP-Verkehrs fortfahren. Hier sind die Schritte dazu:
- Öffnen Sie Ihren Browser – Sie können jeden Browser verwenden.
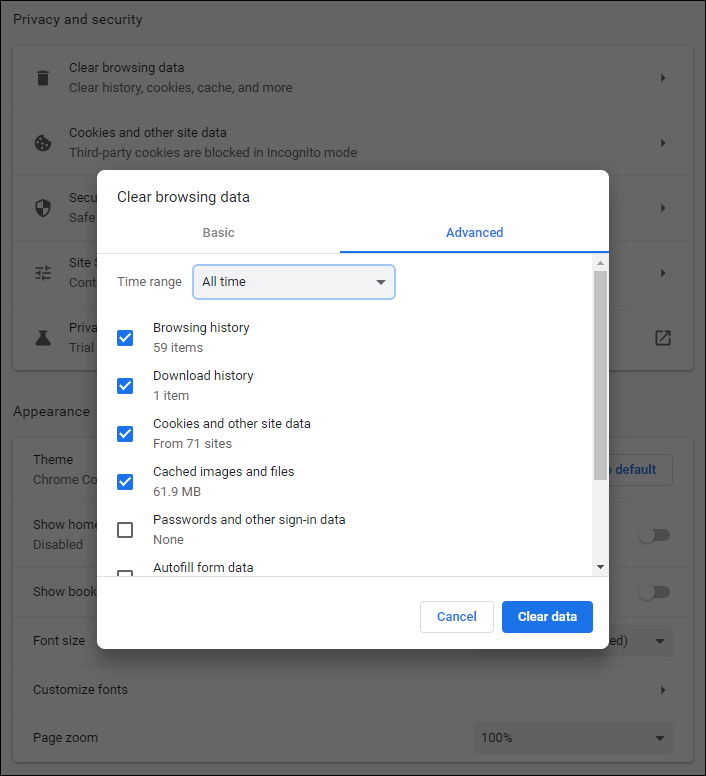
- Cache leeren – Bevor Sie den Datenverkehr erfassen, müssen Sie den Cache Ihres Browsers leeren. Sie können dies tun, indem Sie zu den Einstellungen Ihres Browsers gehen.
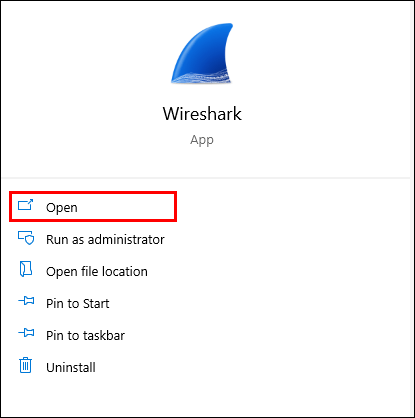
- Öffnen Sie Wireshark.
- Tippen Sie auf Erfassen.
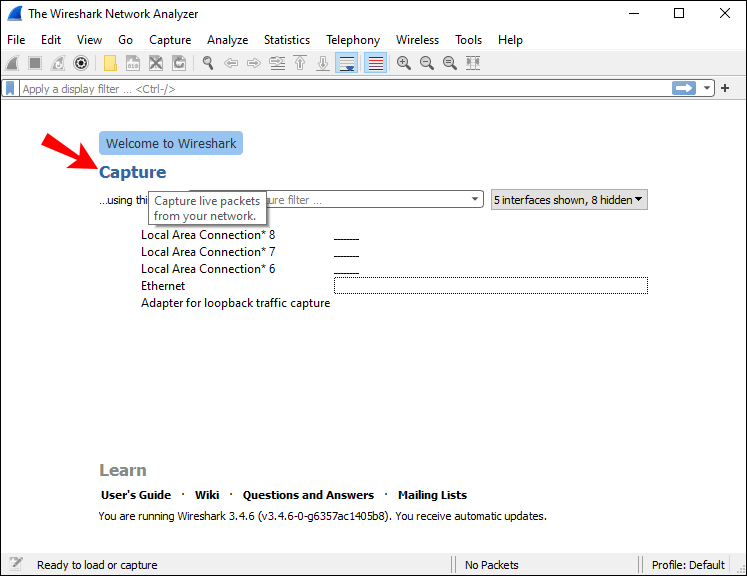
- Tippen Sie auf Schnittstellen. Sie sehen nun ein Popup-Fenster auf Ihrem Bildschirm.
- Wählen Sie die Schnittstelle. Sie möchten wahrscheinlich den Datenverkehr analysieren, der durch Ihren Ethernet-Treiber fließt.
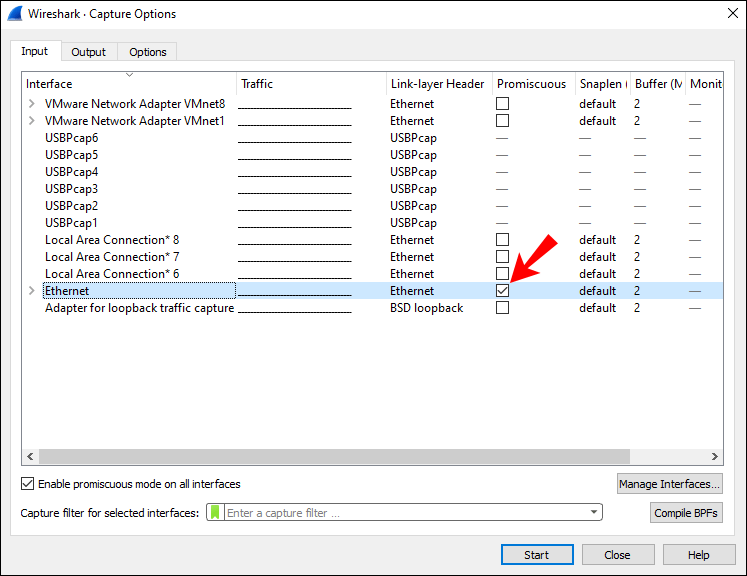
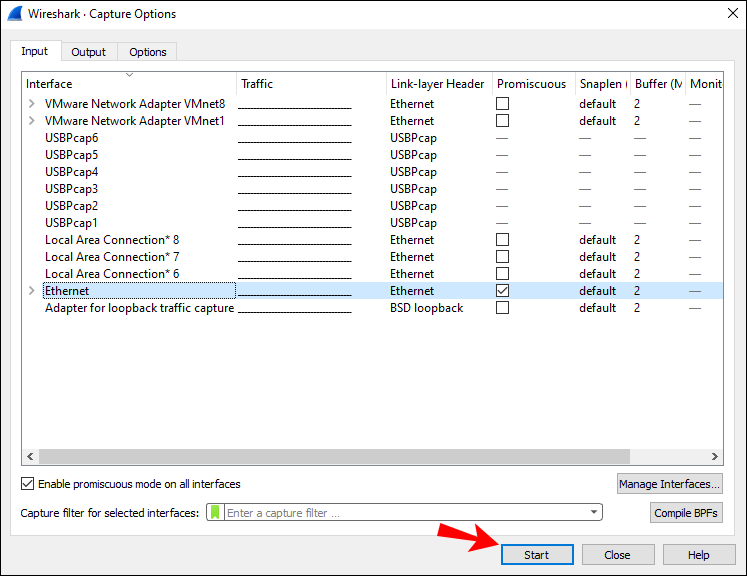
- Nachdem Sie die Schnittstelle ausgewählt haben, tippen Sie auf Start oder tippen Sie auf Strg + E.
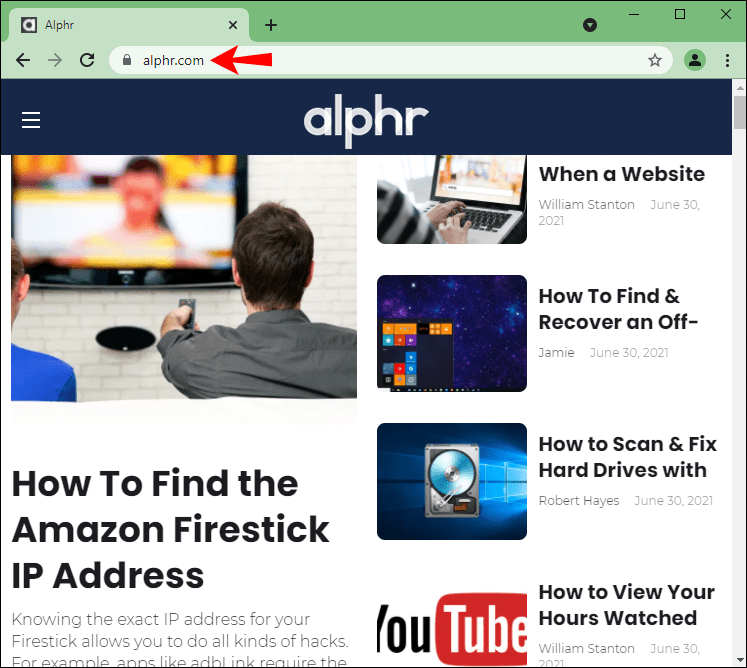
- Gehen Sie jetzt zurück zu Ihrem Browser und besuchen Sie die URL, von der Sie den Datenverkehr erfassen möchten.
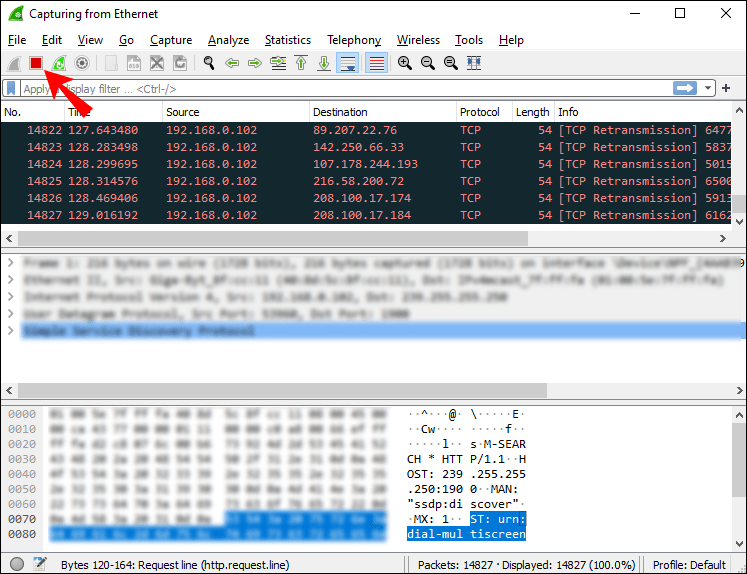
- Wenn Sie fertig sind, hören Sie auf, Traffic zu erfassen. Gehen Sie zurück zu Wireshark und tippen Sie auf Strg + E.
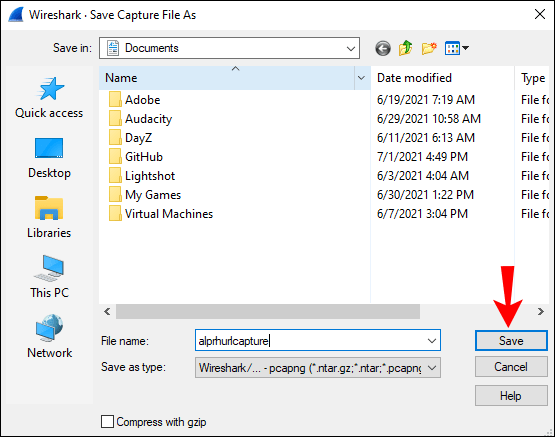
- Speichern Sie den erfassten Datenverkehr. Wenn Sie Netzwerkprobleme haben und den erfassten Datenverkehr an den Support senden möchten, speichern Sie ihn in einer Datei im *.pcap-Format.
Pakete in Wireshark erfassen
Neben dem Erfassen des HTTP-Verkehrs können Sie alle Netzwerkdaten, die Sie benötigen, in Wireshark erfassen. So können Sie dies tun:
- Öffnen Sie Wireshark.
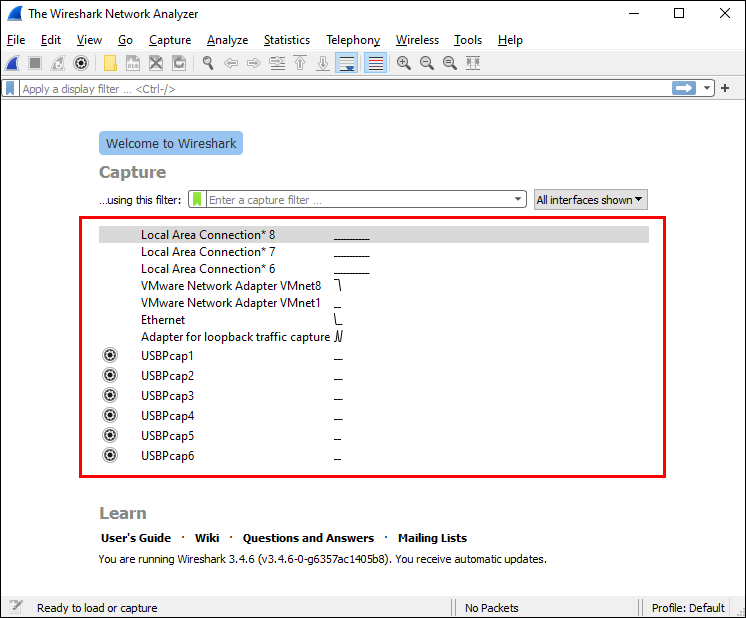
- Sie sehen eine Liste der verfügbaren Netzwerkverbindungen, die Sie untersuchen können. Wählen Sie diejenige aus, die Sie interessiert. Wenn Sie möchten, können Sie mehrere Netzwerkverbindungen gleichzeitig analysieren, indem Sie Umschalt + Linksklick drücken.
- Jetzt können Sie mit dem Erfassen von Paketen beginnen. Sie können dies auf verschiedene Arten tun: Die erste Möglichkeit besteht darin, auf das Haifischflossen-Symbol in der oberen linken Ecke zu tippen. Der zweite tippt auf Capture und dann auf Start. Die dritte Möglichkeit, die Aufnahme zu starten, besteht darin, auf Strg + E zu tippen.
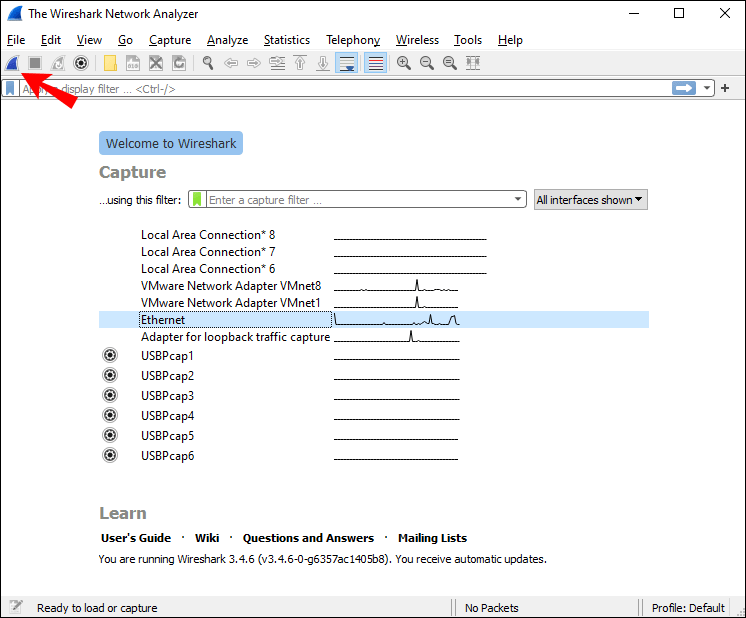
Während der Erfassung zeigt Wireshark alle erfassten Pakete in Echtzeit an. Sobald Sie mit dem Erfassen von Paketen fertig sind, können Sie die gleichen Schaltflächen/Verknüpfungen verwenden, um die Erfassung zu beenden.
So zeigen Sie Direktnachrichten auf Instagram an
Wireshark-Filter
Einer der Gründe, warum Wireshark heute einer der bekanntesten Protokollanalysatoren ist, ist seine Fähigkeit, verschiedene Filter auf die erfassten Pakete anzuwenden. Wireshark-Filter können in Erfassungs- und Anzeigefilter unterteilt werden.
Erfassungsfilter
Diese Filter werden vor der Datenerfassung angewendet. Wenn Wireshark Daten erfasst, die nicht mit den Filtern übereinstimmen, werden sie nicht gespeichert und Sie werden sie nicht sehen. Wenn Sie also wissen, wonach Sie suchen, können Sie Erfassungsfilter verwenden, um Ihre Suche einzugrenzen.
Hier sind einige der am häufigsten verwendeten Erfassungsfilter, die Sie verwenden können:
- Host 192.168.1.2 – Erfassen Sie den gesamten Datenverkehr, der mit 192.168.1.2 verbunden ist.
- port 443 – Erfassen Sie den gesamten mit Port 443 verbundenen Datenverkehr.
- port not 53 – Erfassen Sie den gesamten Datenverkehr außer dem mit Port 53 verknüpften.
Anzeigefilter
Je nachdem, was Sie analysieren, kann es sehr schwierig sein, Ihre erfassten Pakete zu durchlaufen. Wenn Sie wissen, wonach Sie suchen, oder wenn Sie Ihre Suche eingrenzen und nicht benötigte Daten ausschließen möchten, können Sie Anzeigefilter verwenden.
Hier sind einige der Anzeigefilter, die Sie verwenden können:
- http – Wenn Sie eine Reihe verschiedener Pakete erfasst haben, aber nur den HTTP-basierten Datenverkehr sehen möchten, können Sie diesen Anzeigefilter anwenden, und Wireshark zeigt Ihnen nur diese Pakete an.
- http.response.code == 404 – Wenn Sie Probleme beim Laden bestimmter Webseiten haben, kann dieser Filter nützlich sein. Wenn Sie es anwenden, zeigt Wireshark nur die Pakete an, bei denen 404: Seite nicht gefunden eine Antwort war.
Es ist wichtig, den Unterschied zwischen Erfassungs- und Anzeigefiltern zu beachten. Wie Sie gesehen haben, wenden Sie vorher Erfassungsfilter an und zeigen Filter nach der Erfassung von Paketen an. Mit Erfassungsfiltern verwerfen Sie alle Pakete, die nicht zu den Filtern passen. Mit Anzeigefiltern verwerfen Sie keine Pakete. Sie blenden sie einfach aus der Liste in Wireshark aus.
Zusätzliche Wireshark-Funktionen
Obwohl das Erfassen und Filtern von Paketen Wireshark berühmt macht, bietet es auch verschiedene Optionen, die Ihre Filterung und Fehlerbehebung erleichtern können, insbesondere wenn Sie neu darin sind.
Kolorierungsoption
Sie können Pakete in der Paketliste gemäß verschiedener Anzeigefilter einfärben. Dadurch können Sie die zu analysierenden Pakete hervorheben.
Es gibt zwei Arten von Farbregeln: temporär und permanent. Temporäre Regeln werden nur angewendet, bis Sie das Programm schließen, und permanente Regeln werden gespeichert, bis Sie sie wieder ändern.
Sie können Beispiel-Färberegeln herunterladen Hier , oder Sie können Ihre eigenen erstellen.
Promiskuitiver Modus
Wireshark erfasst den Datenverkehr, der zu oder von dem Gerät kommt, auf dem es ausgeführt wird. Durch Aktivieren des Promiscuous-Modus können Sie den Großteil des Datenverkehrs in Ihrem LAN erfassen.
Befehlszeile
Wenn Sie Ihr System ohne GUI (grafische Benutzeroberfläche) betreiben, können Sie die Befehlszeilenschnittstelle von Wireshark verwenden. Sie können Pakete erfassen und auf einer GUI überprüfen.
Statistiken
Wireshark bietet ein Statistikmenü, mit dem Sie erfasste Pakete analysieren können. Sie können beispielsweise Dateieigenschaften anzeigen, den Datenverkehr zwischen zwei IP-Adressen analysieren usw.
Häufig gestellte Fragen
Wie lese ich die in WireShark erfassten Daten aus?
Sobald Sie mit der Erfassung von Paketen fertig sind, zeigt Wireshark alle in einem Paketlistenbereich an. Wenn Sie sich auf eine bestimmte Aufnahme konzentrieren möchten, doppelklicken Sie darauf und Sie können weitere Informationen darüber lesen.
Sie können sich entscheiden, eine bestimmte Aufnahme zur einfacheren Analyse in einem separaten Fenster zu öffnen:
1. Wählen Sie das Paket aus, das Sie lesen möchten.
So wechseln Sie die Charaktere in gta 5 xbox one
2. Klicken Sie mit der rechten Maustaste darauf.
3. Tippen Sie auf Anzeigen.
4. Tippen Sie auf Paket in neuem Fenster anzeigen.
Hier sind einige Details aus dem Paketlistenbereich, die Ihnen beim Lesen von Captures helfen werden:
1. Nr. – Die Nummer eines erfassten Pakets.
2. Zeit – Dies zeigt Ihnen, wann das Paket erfasst wurde, in Bezug auf den Zeitpunkt, an dem Sie mit der Erfassung begonnen haben. Sie können den Wert im Menü Einstellungen anpassen und anpassen.
3. Quelle – Dies ist der Ursprung eines erfassten Pakets in Form einer Adresse.
4. Ziel – Die Zieladresse eines erfassten Pakets.
5. Protokoll – Der Typ eines erfassten Pakets.
6. Länge – Dies zeigt Ihnen die Länge eines erfassten Pakets. Dies wird in Bytes ausgedrückt.
7. Info – Zusätzliche Informationen zu einem erfassten Paket. Die Art der Informationen, die Sie hier sehen, hängt von der Art des erfassten Pakets ab.
So deaktivieren Sie "Bitte nicht stören" auf dem iPhone
Alle oben genannten Spalten können mithilfe von Anzeigefiltern eingegrenzt werden. Je nachdem, was Sie interessiert, können Sie Wireshark-Erfassungen einfacher und schneller interpretieren, indem Sie verschiedene Filter anwenden.
Seien Sie in einer Welt voller Fische ein Wireshark
Jetzt haben Sie gelernt, wie Sie HTTP-Verkehr in Wireshark erfassen, zusammen mit nützlichen Informationen über das Programm. Wenn Sie Ihr Netzwerk überprüfen, Probleme beheben oder sicherstellen möchten, dass alles in Ordnung ist, ist Wireshark das richtige Tool für Sie. Es ist einfach zu bedienen und zu interpretieren, und es ist kostenlos.
Haben Sie Wireshark schon einmal verwendet? Sagen Sie es uns im Kommentarbereich unten.








